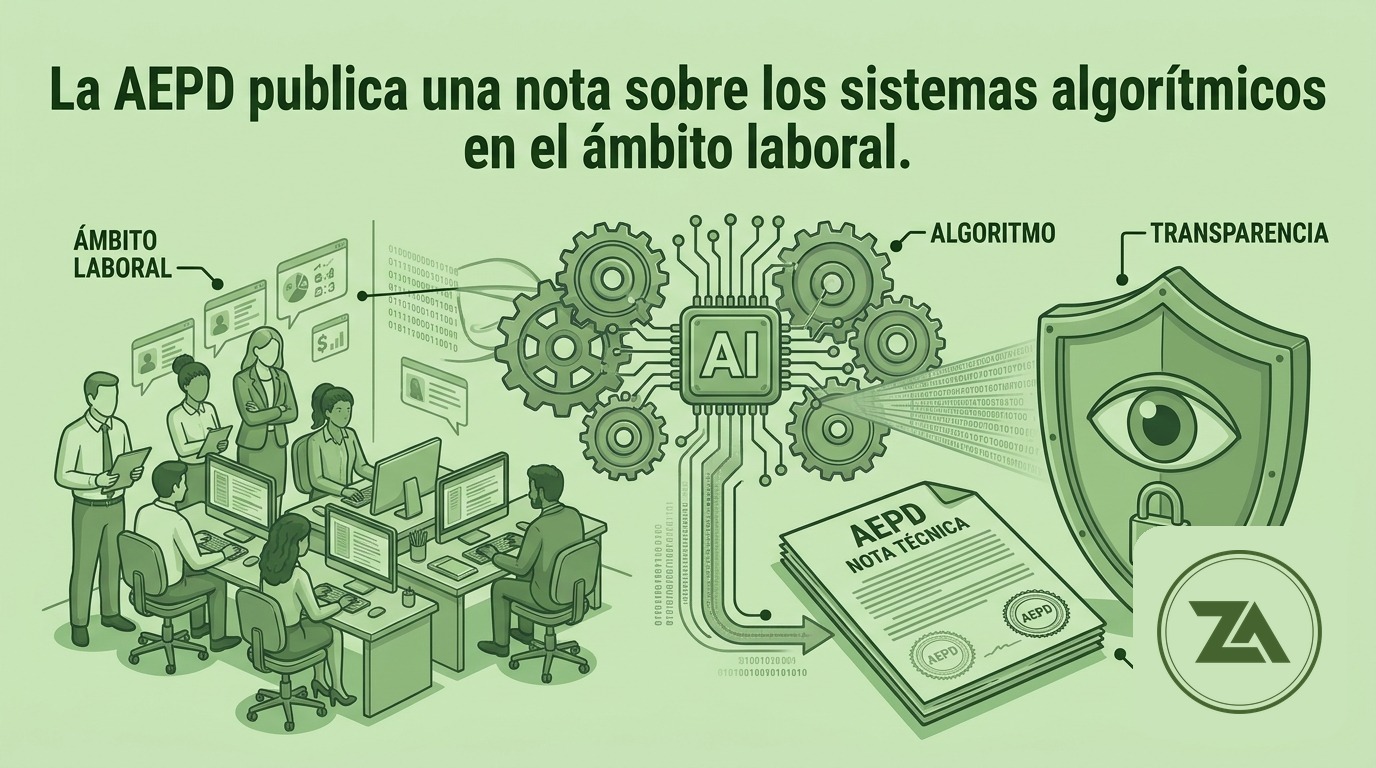
La Agencia Española de Protección de Datos ha publicado una nota sobre las obligaciones que deben cumplir las empresas cuando utilizan sistemas automatizados en el ámbito laboral. De este modo, el documento analiza las novedades introducidas por el Real Decreto 723/2026, de 9 de septiembre, así como las garantías que deben adoptarse en virtud de la advertencia emitida por la autoridad de control (y analizada en la pasada newsletter).
El citado Real Decreto, que entró en vigor el 5 de octubre de 2026, obliga a informar por escrito a cada trabajador de la existencia de estos sistemas y, cuando se utilicen para decidir sobre las condiciones de trabajo, también de sus pautas, criterios o reglas de funcionamiento. En este sentido, en caso de que haya nuevas relaciones laborales, esta información debe facilitarse antes de su inicio, mientras que, para las relaciones ya vigentes, los empleados pueden solicitar la información que no obre en su poder, disponiendo la empresa de treinta días hábiles para proporcionarla. No obstante, esta información no puede facilitarse mediante una simple remisión a la normativa, sino que debe proporcionarse de forma concreta.
La autoridad de control subraya en el documento que este deber de información no sustituye las obligaciones del RGPD ni legitima por sí solo el tratamiento. Habida cuenta de ello, la empresa debe comprobar su licitud, necesidad y proporcionalidad, analizar los riesgos y realizar una evaluación de impacto cuando sea probable que exista un alto riesgo para los derechos y libertades de los afectados. Asimismo, recuerda que la protección que se debe garantizar no se limita únicamente a los datos que se introduzcan en el sistema o en la herramienta, sino que las puntuaciones, perfiles e inferencias generados también deben ser considerados datos personales.
Una de las cuestiones centrales de la nota es la necesidad de garantizar una intervención humana efectiva. En este sentido, que una persona adopte formalmente la decisión final no excluye la aplicación del artículo 22 del RGPD si, en la práctica, se limita a confirmar el resultado automatizado. Por ello, quien supervise estos sistemas debe disponer de conocimientos, tiempo, información y autoridad suficientes para valorar críticamente la recomendación.
Asimismo, la AEPD recuerda que las referencias a auditorías o el hecho de que se ponga de manifiesto que no se utilizan datos sensibles no acredita por sí solo el cumplimiento de la normativa. En relación con las auditorías, debe constar su finalidad, alcance, la versión del sistema analizada, la efectividad de la supervisión humana, etc. mientras que, respecto a los datos de salud, se debe comprobar si hay otras variables que permitan inferirlos (aunque no consten como tal en las herramientas).
A la vista de todo ello, la autoridad de control recomienda llevar a cabo un inventario de los sistemas usados, identificar y documentar los tratamientos de datos antes de implantar estos sistemas (finalidad, responsables del tratamiento, base jurídica, nivel de riesgo, necesidad de realizar una evaluación de impacto, etc.); ofrecer información comprensible a sus empleados y establecer una supervisión humana real y que se pueda verificar, conservando documentalmente las pruebas de todo ello, así como de las auditorías o posibles incidencias.
Puede acceder a la nota elaborada y publicada por la autoridad de control aquí.