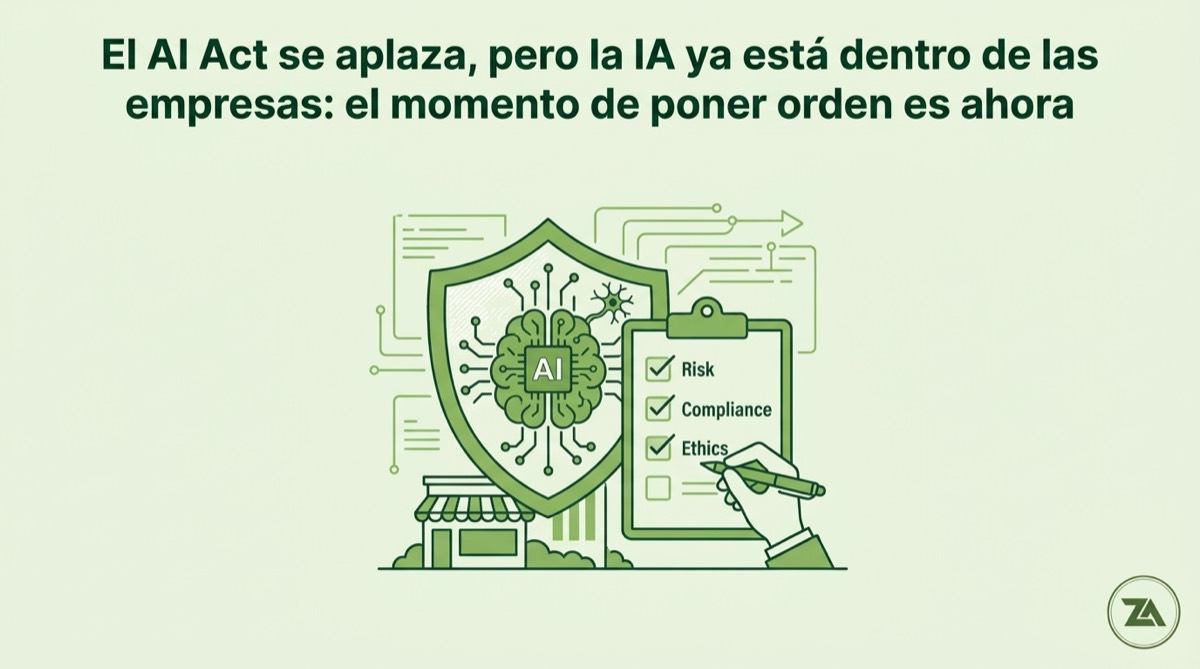
La reciente modificación del calendario del Reglamento Europeo de Inteligencia Artificial puede generar una falsa sensación de tranquilidad. El Reglamento (UE) 2026/1744, de 8 de julio de 2026 —el denominado «Ómnibus digital sobre IA»— ha aplazado la aplicación de una parte relevante del régimen previsto para los sistemas de IA de alto riesgo: hasta el 2 de diciembre de 2027 para los sistemas del artículo 6.2 y anexo III, y hasta el 2 de agosto de 2028 para los sistemas del artículo 6.1 y anexo I.
Pero este aplazamiento no significa que las empresas puedan posponer su adaptación al AI Act.
Parte de las obligaciones del Reglamento ya resultan aplicables —entre ellas, las relativas a determinadas prácticas prohibidas, alfabetización en materia de IA y determinadas exigencias de transparencia— y, sobre todo, existe una realidad empresarial que avanza mucho más rápido que el propio calendario regulatorio: la inteligencia artificial ya se está utilizando dentro de las organizaciones, muchas veces sin que exista una visión completa de dónde, cómo y para qué.
El principal riesgo no está únicamente en ChatGPT, Copilot, Claude u otras herramientas de IA generativa fácilmente identificables. Cada vez son más las aplicaciones de gestión, marketing, atención al cliente, análisis documental, selección de personal, chatbots, sistemas de elaboración de perfiles o herramientas de apoyo a la toma de decisiones que incorporan funcionalidades de inteligencia artificial.
Y ahí aparece una de las principales dificultades para las empresas: pueden estar utilizando más IA de la que creen.
¿Sabe realmente su organización qué sistemas utilizan sus empleados? ¿Qué departamentos los utilizan? ¿Con qué finalidad? ¿Qué información se introduce en ellos? ¿Se incorporan datos personales, documentación de clientes, información confidencial o secretos empresariales? ¿Quién ha evaluado a los proveedores? ¿Existen reglas internas sobre qué puede y qué no puede hacerse con estas herramientas?
Estas cuestiones ya no son únicamente tecnológicas. Pueden tener implicaciones no solo en materia de AI Act, sino también de protección de datos, confidencialidad, seguridad de la información, compliance y responsabilidad corporativa. En sectores especialmente regulados, como el asegurador y financiero, determinados casos de uso pueden además exigir un análisis particularmente cuidadoso.
Por eso, la adaptación al AI Act no debería comenzar redactando una política genérica de inteligencia artificial. El primer paso debe ser mucho más práctico: obtener una fotografía real de cómo se está utilizando la IA dentro de la organización, trazando líneas rojas que a todos los empleados queden claras.
A partir de ese diagnóstico pueden identificarse los sistemas utilizados, determinarse la posición de la empresa respecto de cada uno de ellos, analizar sus finalidades y los datos tratados, clasificarlos conforme al AI Act y detectar las obligaciones que resulten aplicables. Ese análisis permite también revisar su encaje con el RGPD y con las políticas de seguridad y confidencialidad, establecer reglas internas claras para los empleados y articular las medidas de gobernanza y formación necesarias.
Además, existe una razón empresarial para hacerlo ahora: es mucho más sencillo gobernar la incorporación de la IA antes de que cada departamento construya por su cuenta su propio ecosistema de herramientas que intentar ordenarlo después.
El aplazamiento de determinadas obligaciones ofrece, en este sentido, una oportunidad. No para esperar, sino para realizar la adaptación de forma ordenada, proporcionada y conectada con la realidad de cada compañía.
Desde Zabía Abogados estamos ayudando a las organizaciones a abordar este proceso desde una perspectiva eminentemente práctica: inventario y diagnóstico del uso de IA, clasificación regulatoria de los sistemas, análisis de riesgos y obligaciones, revisión de proveedores y contratos, interacción con el RGPD, elaboración de políticas internas y protocolos de uso, gobernanza y formación.
La pregunta ya no es si una empresa utiliza inteligencia artificial. La pregunta es si sabe exactamente cómo la está utilizando y si tiene ese uso bajo control.